 fox
II/IDEC networks :: lor.opennet :: / feed |
Login |
[>]
Опрос сопровождающих показал, что 25% pull-запросов являются AI-слопом
lor.opennet
robot(spnet, 1) — All
2026-10-21 12:44:02
Организация Linux Foundation подвела итоги опроса 234 сопровождающих и разработчиков открытых проектов, оценивающего влияние AI-инструментов на разработку. 59% опрошенных сопровождающих отметили увеличение числа присылаемых изменений, но около 25% присылаемых pull-запросов признаны низкокачественным AI-слопом. Если рассматривать только крупные проекты, то рост числа изменений отметили 69% опрошенных, а доля AI-слопа среди pull-запросов оценена в 31%.
https://www.opennet.ru/opennews/art.shtml?num=66517
[>]
Проект LiberNT развивает форк ReactOS, нацеленный на совместимость с Windows 11
lor.opennet
robot(spnet, 1) — All
2026-10-21 13:44:03
В рамках проекта LiberNT создан форк операционной системы ReactOS, нацеленный на достижение совместимости с приложениями и драйверами для Windows 11 24H2, стилизацию внешнего вида под современные Windows и поддержку 64-разрядных аппаратных платформ, включая системы на базе архитектур ARM64, PowerPC и RISC-V 64. Отличительной особенностью форка также является активное использование AI-инструментов при разработке. Собственные наработки LiberNT распространяются под лицензией GPLv3, но код заимствованный из ReactOS продолжает поставляться под лицензией GPLv2+. Основные загрузочные сборки сформированы для систем x86_64 и ARM64, дополнительно публикуются экспериментальные сборки для PowerPC и RISC-V 64 (Banana Pi BPI-F3).
https://www.opennet.ru/opennews/art.shtml?num=66518
[>]
Выпуск среды рабочего стола COSMIC 1.11.0
lor.opennet
robot(spnet, 1) — All
2026-10-21 14:44:02
Компания System76, разрабатывающая Linux-дистрибутив Pop!_OS, опубликовала выпуск среды рабочего стола COSMIC 1.10.0. Пакеты с COSMIC 1.11.0 доступны в дистрибутиве Pop!_OS 24.04 и в ближайшее время ожидаются в Fedora, NixOS, Arch Linux, openSUSE, aerynOS, Redox и CachyOS. Код написан на языке Rust и распространяется под лицензиями GPLv3 (приложения) и MPL-2.0 (библиотеки).
https://www.opennet.ru/opennews/art.shtml?num=66519
[>]
SPbLUG — 30 лет: юбилейная линуксовка 28 октября
lor.opennet
robot(spnet, 1) — All
2026-10-21 15:44:04
Тихо и незаметно, в октябре 2026 года Санкт-Петербургской группе пользователей GNU/Linux — SPbLUG — исполняется 30 лет.
Первая линуксовка прошла в октябре 1996, но годы спустя сообщество всё так же собирается каждую последнюю среду месяца, а 28 октября отмечает юбилей. Праздновать зовут всех: и ветеранов, и тех, кто только присматривается к Linux.
Юбилейная встреча пройдёт 28 октября (среда) в 19:30 в баре Failover (2-я Советская улица, 18). Вход свободный. Будет ретроспектива «SPbLUG: три десятилетия вместе», воспоминания о первых дистрибутивах, угощения от партнёров IHC.ru и живое общение.
( [ читать дальше... ]( https://www.linux.org.ru/news/conference/18405752#cut ) )
[>]
Раскрыты детали критических уязвимостей в PHP и опубликованы корректирующие обновления
lor.opennet
robot(spnet, 1) — All
2026-10-21 19:44:02
Опубликованы корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены две критические уязвимости.
https://www.opennet.ru/opennews/art.shtml?num=66520
[>]
Выпуск пользовательского окружения Dux Shell 2.0
lor.opennet
robot(spnet, 1) — All
2026-10-22 00:44:02
Опубликован релиз пользовательского окружения Dux Shell 2.0, поддерживающего работу поверх композитных серверов niri, Hyprland, Sway, MangoWC, labwc, Scroll, Aqueous и Miracle WM. Это первый выпуск после переименования проекта DankMaterialShell (DMS) в Dux Shell. Новое имя проще, созвучно с пингвином Tux и не включает в часть названия чужого бренда. Dux Shell развивает набор сочетающихся между собой компонентов для формирования рабочего стола, таких как панель задач, переключатель виртуальных рабочих столов, интерфейс навигации по установленным приложениям и конфигуратор. Оформление соответствует концепции Material Design 3.
https://www.opennet.ru/opennews/art.shtml?num=66522
[>]
Нарушения эмбарго и затягивание разработки патчей в ходе устранения уязвимостей в PHP
lor.opennet
robot(spnet, 1) — All
2026-10-22 10:44:03
Разработчики PHP опубликовали отчёт о проблемах, возникших в процессе устранения исправленных вчера критических уязвимостей в PHP. Информация об уязвимости, возникающей при исчерпании доступной памяти, была получена в ходе внешнего аудита ещё в 2024 году, но была воспринята лишь как теоретическая возможность совершения атаки. Исправление затянулось из-за проблем с достижением консенсуса среди разработчиков PHP о способе устранения уязвимости. Рассматривалось несколько конкурирующих предложений о решении проблемы, каждое из которых имело свои минусы. Приходилось выбирать между нарушением обратной совместимости, появлением новых векторов для атак, вызывающих отказ в обслуживании, и необходимостью внесения изменений во множество сторонних дополнений.
https://www.opennet.ru/opennews/art.shtml?num=66523
[>]
Проблемные корневые сертификаты eMudhra были сгенерированы в HSM и прошли независимый аудит
lor.opennet
robot(spnet, 1) — All
2026-10-22 12:44:02
Компания eMudhra опубликовала заявление, связанное с инцидентом, в результате которого у восьми корневых сертификатов удостоверяющего центра оказались легко подбираемые закрытые ключи, имеющие всего 1 байт энтропии вместо 48. eMudhra утверждает, что сертификаты были сгенерированы в апреле 2025 года на публичной торжественной церемонии с использованием аппаратных модулей HSM (Hardware Security Module), имеющих сертификат соответствия требованиям FIPS 140-2 Level 3.
https://www.opennet.ru/opennews/art.shtml?num=66524
[>]
В PyPI-пакет и Docker-образ с LiteLLM подставлено вредоносное ПО
lor.opennet
robot(spnet, 1) — All
2026-10-22 14:44:03
Зафиксирована публикация в репозитории PyPI вредоносного выпуска библиотеки LiteLLM, насчитывающей 23 млн загрузок в неделю, а также подстановка вредоносного кода в официальный Docker-образ проекта. Это не первый подобный инцидент с LiteLLM - в марте этого года атакующие уже публиковали вредоносные выпуски после перехвата учётных данных сопровождающего. На этот раз атакующие разместили версию LiteLLM 1.107.0, в которую был встроен вредоносный код для организации удалённого выполнения команд, а также поиска и отправки учётных данных, ключей и токенов доступа.
https://www.opennet.ru/opennews/art.shtml?num=66525
[>]
Опубликован сетевой стек F-Stack 2.0, работающий в пользовательском пространстве
lor.opennet
robot(spnet, 1) — All
2026-10-22 15:44:02
Состоялся релиз проекта F-Stack 2.0, развивающего редакцию сетевого стека FreeBSD, адаптированную для обособленной работы в пользовательском пространстве в форме библиотеки. Проект создан крупнейшей в Китае телекоммуникационной компанией Tencent и используется в её продуктах и сервисах. Код написан на языке Си и распространяется под лицензией BSD. Поддерживается работа в Linux и FreeBSD. Проектом также поддерживаются переведённые на использование F-Stack редакции Nginx 1.28 и СУБД Redis 6.2.6, демонстрирующие производительность выше обычных сборок, работающих поверх системного сетевого стека.
https://www.opennet.ru/opennews/art.shtml?num=66526
[>]
RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео
lor.opennet
robot(spnet, 1) — All
2026-10-22 18:44:03
<a href="https://www.linux.org.ru/images/24197/original.png" itemprop="contentURL">
<img
itemprop="thumbnail"
class="medium-image"
src="https://www.linux.org.ru/images/24197/1000px.jpg"
alt="RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео"
srcset="images/24197/500px.jpg 500w, images/24197/1000px.jpg 1000w, images/24197/1500px.jpg 1500w, https://www.linux.org.ru/images/24197/original.png 1920w"
sizes="100vw" style="position: absolute; max-height: 90vh"
width=1000 height=544>
</a>
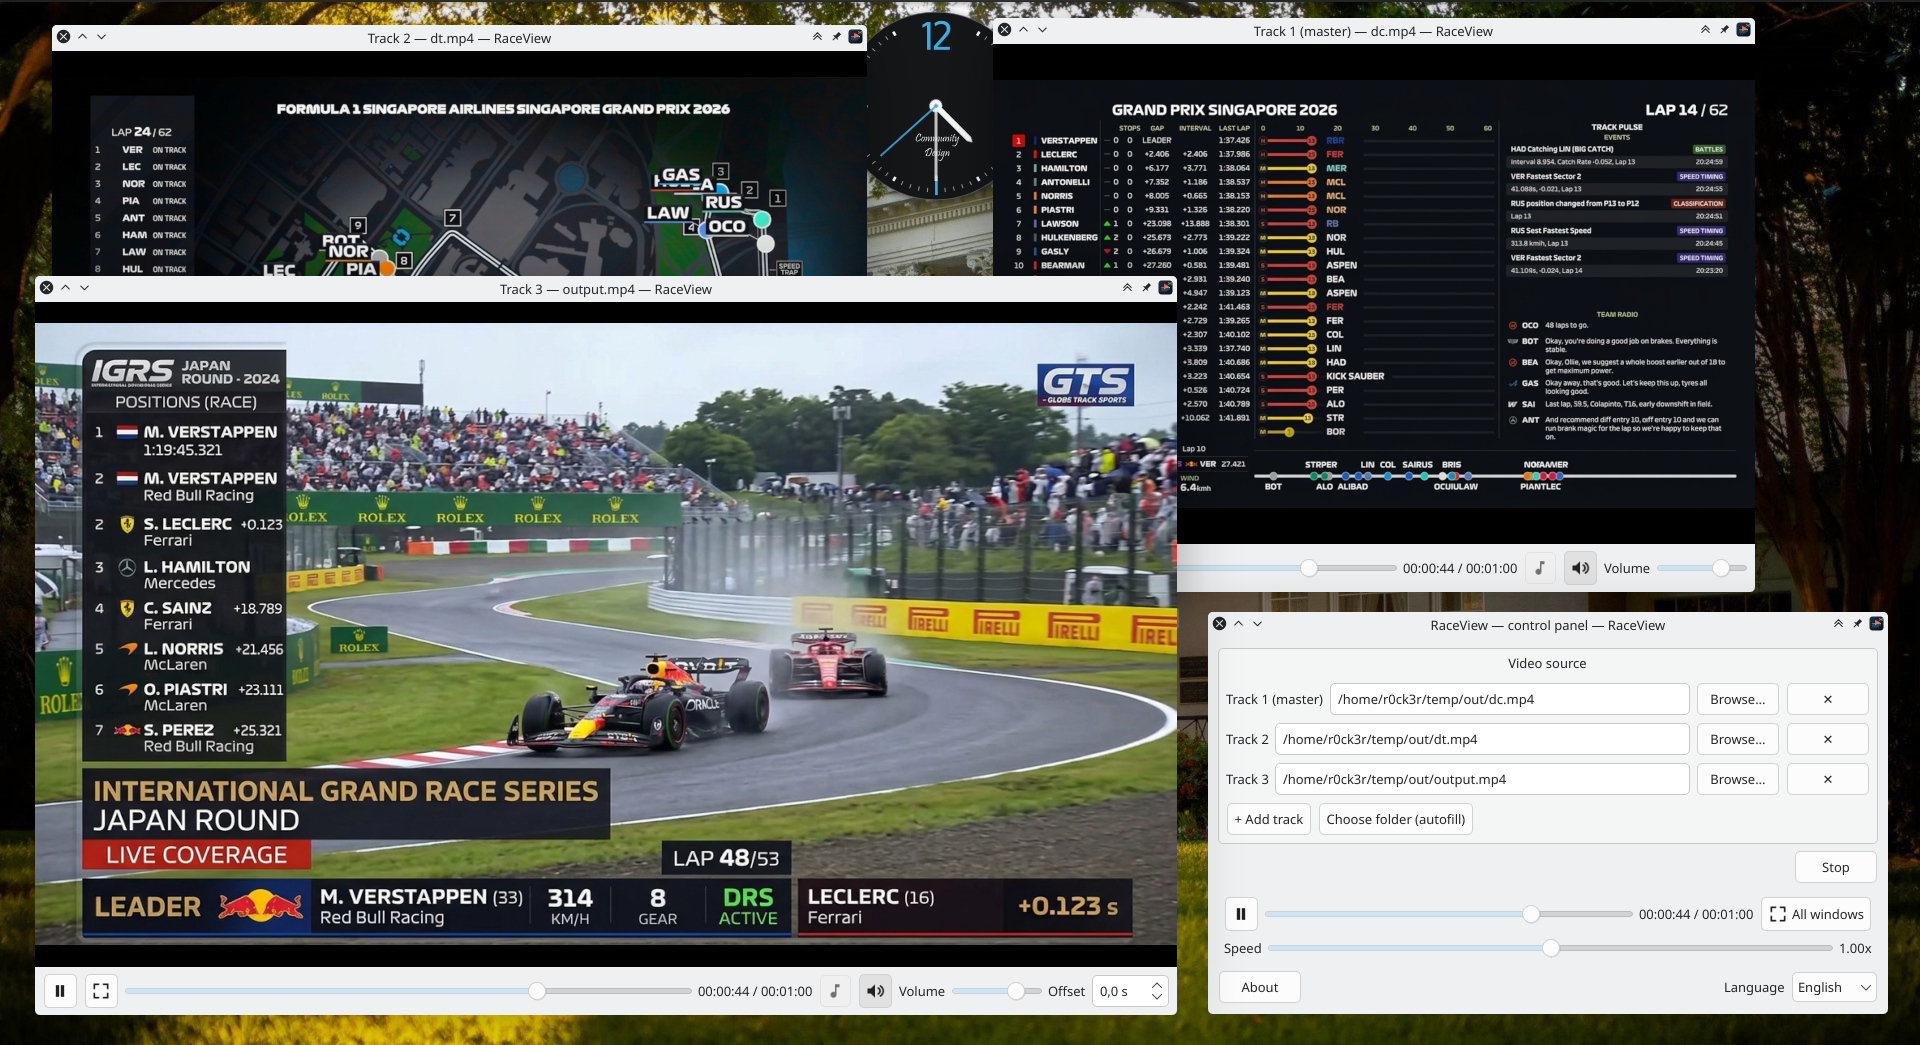
Друзья, представляю вашему вниманию плеер RaceView. Он нужен, чтобы смотреть несколько видео синхронно.
Изначально задумывался мной для просмотра в первую очередь Формулы-1: выбираем файл гонки, DriverTracker и DataChannel, запускаем и получаем три окна, воспроизведение в которых идёт синхронно.
В принципе подойдёт для любого случая, когда нужно несколько записей одного момента, например, для мультикамерных записей.
Что умеет:
•
несколько дорожек, первая — мастер, остальные подстраиваются по её часам;
•
управление по каждой дорожке: пауза/воспроизведение, выбор аудиодорожки, отключение звука,
громкость и временной сдвиг;
•
синхронная перемотка с OSD;
•
полноэкранный режим по каждому окну или по всем сразу;
•
регистрируется в виджете воспроизведения KDE Plasma как один проигрыватель;
•
доступны переводы на английский русский, немецкий, испанский и
французский;
Стек: Qt6 (Widgets / OpenGLWidgets / DBus), libmpv, C++17, CMake.
Сборки для Linux (AppImage) и Windows x86_64 (zip) готовятся в GitHub Actions
и лежат в релизах.
Лицензия — GPL-3.0-or-later (проект линкует libmpv и Qt).
Замечания и баги — в issues или в комментариях.
https://www.linux.org.ru/news/multimedia/18406511
lor.opennet
robot(spnet, 1) — All
2026-10-22 18:44:03
<a href="https://www.linux.org.ru/images/24197/original.png" itemprop="contentURL">
<img
itemprop="thumbnail"
class="medium-image"
src="https://www.linux.org.ru/images/24197/1000px.jpg"

alt="RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео"
srcset="images/24197/500px.jpg 500w, images/24197/1000px.jpg 1000w, images/24197/1500px.jpg 1500w, https://www.linux.org.ru/images/24197/original.png 1920w"
sizes="100vw" style="position: absolute; max-height: 90vh"
width=1000 height=544>
</a>
Друзья, представляю вашему вниманию плеер RaceView. Он нужен, чтобы смотреть несколько видео синхронно.
Изначально задумывался мной для просмотра в первую очередь Формулы-1: выбираем файл гонки, DriverTracker и DataChannel, запускаем и получаем три окна, воспроизведение в которых идёт синхронно.
В принципе подойдёт для любого случая, когда нужно несколько записей одного момента, например, для мультикамерных записей.
Что умеет:
•
несколько дорожек, первая — мастер, остальные подстраиваются по её часам;
•
управление по каждой дорожке: пауза/воспроизведение, выбор аудиодорожки, отключение звука,
громкость и временной сдвиг;
•
синхронная перемотка с OSD;
•
полноэкранный режим по каждому окну или по всем сразу;
•
регистрируется в виджете воспроизведения KDE Plasma как один проигрыватель;
•
доступны переводы на английский русский, немецкий, испанский и
французский;
Стек: Qt6 (Widgets / OpenGLWidgets / DBus), libmpv, C++17, CMake.
Сборки для Linux (AppImage) и Windows x86_64 (zip) готовятся в GitHub Actions
и лежат в релизах.
Лицензия — GPL-3.0-or-later (проект линкует libmpv и Qt).
Замечания и баги — в issues или в комментариях.
https://www.linux.org.ru/news/multimedia/18406511
[>]
Релиз менеджера паролей KeePassXC 2.8
lor.opennet
robot(spnet, 1) — All
2026-10-22 22:44:02
Опубликован выпуск открытого кроссплатформенного менеджера паролей KeePassXC 2.8.0, предоставляющего средства для безопасного хранения обычных паролей, одноразовых паролей (TOTP), SSH-ключей и прочей информации, которую пользователь считает конфиденциальной. Данные могут храниться как в локальном зашифрованном хранилище, так и во внешних облачных хранилищах. Код проекта написан на языке C++ с использованием библиотеки Qt и распространяется под лицензиями GPLv2 и GPLv3. Готовые сборки подготовлены для Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66527
[>]
Для уязвимостей PHP2Shell анонсирован первый эксплоит, обходящий рандомизацию адресов
lor.opennet
robot(spnet, 1) — All
2026-10-23 10:44:03
Исследователи из компании VulnCheck заявили о получении первого эксплоита для уязвимости PHP2Shell (CVE-2026-109618б), обходящего механизм рандомизации адресов (ASLR) на системах x86-64 с типовой конфигурацией PHP. Эксплоит позволяет атаковать системы с PHP 8.4.10-8.4.26 в конфигурации по умолчанию. Ранее трудность определения раскладки памяти в модуле mod_php мешала реализации эксплоита, позволяющего добиться выполнения кода на реальных системах. Для обхода ASLR в эксплоите задействована утечка информации об адресах в коде отображения информации об ошибках.
https://www.opennet.ru/opennews/art.shtml?num=66529
[>]
Аnthropic развивает технику для формальной верификации существующего ПО при помощи AI
lor.opennet
robot(spnet, 1) — All
2026-10-23 11:44:02
Компания Аnthropic представила результаты экспериментов по использованию AI-моделей для формальной верификации надёжности и безопасности уже существующих проектов. В ходе эксперимента при помощи AI-моделей для 123 открытых библиотек, протестированных в инфраструктуре OSS Fuzz, были сгенерированы математические доказательства отсутствия ошибок при работе с памятью.
https://www.opennet.ru/opennews/art.shtml?num=66528
[>]
Около 10% выходных узлов Tor были вовлечены в атаку по перехвату SSH-подключений
lor.opennet
robot(spnet, 1) — All
2026-10-23 15:44:02
Опубликованы детали инцидента, в ходе которого злоумышленникам удалось получить контроль над 333 выходными узлами сети Tor (всего в Tor около 3000 выходных узлов) и организовать на них перехват нешифрованного трафика и перенаправление SSH-соединений. Атака началась 2 октября (в пятницу вечером), но была выявлена и начала блокироваться 4 октября. 5 октября все скомпрометированные серверы были отключены операторами или самими атакующими. Разбирательство показало, что атакующие получили доступ к серверам за два месяца до начала атаки на пользователей Tor и установили в скомпрометированных системах вредоносное ПО Ebury 1.8.3.
https://www.opennet.ru/opennews/art.shtml?num=66531
[>]
Выпуск криптографических библиотек OpenSSL 4.1.0 и LibreSSL 4.4.0
lor.opennet
robot(spnet, 1) — All
2026-10-23 22:44:03
Опубликован релиз библиотеки OpenSSL 4.1.0, предлагающей с реализацию протоколов TLS и различных алгоритмов шифрования. OpenSSL 4.1 отнесён к выпускам с обычным сроком поддержки, обновления для которых выпускаются в течение 13 месяцев. Поддержка LTS-ветки OpenSSL 3.5 продлится до апреля 2030 года. Код проекта распространяется под лицензией Apache 2.0.
https://www.opennet.ru/opennews/art.shtml?num=66533
[>]
Ещё одна уязвимость в PHP, в редких конфигурациях позволяющая удалённо выполнить код
lor.opennet
robot(spnet, 1) — All
2026-10-23 22:44:03
Разработчики проекта PHP предупредили о выявлении ещё одной уязвимости (CVE-2026-115560), которая потенциально может использоваться для удалённого выполнения кода на сервере при определённом редком сочетании нестандартных настроек (не в конфигурации по умолчанию) и выполняемого PHP-кода. Подробности о уязвимости намерены опубликовать после готовности очередных корректирующих выпусков PHP.
https://www.opennet.ru/opennews/art.shtml?num=66534
[>]
CheriBSD — FreeBSD с аппаратной защитой памяти CHERI
lor.opennet
robot(spnet, 1) — All
2026-10-23 23:44:03
CheriBSD – специализированная операционная система, которая развивается при участии исследователей из Кембриджского университета и SRI International. Система поддерживает платформу Arm Morello и экспериментальную архитектуру CHERI-RISC-V. Исходный код и инструментарий доступны открыто.
Главная особенность проекта – использование аппаратно проверяемых привилегий (capabilities) вместо обычных указателей. Такая привилегия содержит адрес, границы доступной памяти и разрешения на выполнение операций. Процессор проверяет эти ограничения при обращении к памяти, что позволяет обнаруживать выходы за границы объектов и ограничивать последствия ошибок работы с указателями.
Механизмы CHERI интегрированы не только в пользовательские приложения, но и в ядро, системные библиотеки, ABI и средства отладки. Это позволяет экспериментировать с защитой существующего кода на C и C++, не требуя полного перехода на языки с проверками безопасности памяти на уровне компилятора, такие как Rust.
https://www.linux.org.ru/news/bsd/18406746
[>]
Выпуск системы потокового видеовещания OBS Studio 33.0
lor.opennet
robot(spnet, 1) — All
2026-10-24 08:44:03
Опубликован выпуск OBS Studio 33.0, пакета для потокового вещания, композитинга и записи видео. Код написан на языках C/C++ и распространяется под лицензией GPLv2. Сборки сформированы для Linux (flatpak), Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66536
[>]
Axia 0.3.0 — веб-консоль для Samba AD, OpenLDAP и Active Directory
lor.opennet
robot(spnet, 1) — All
2026-10-24 13:44:04
Вышла версия 0.3.0 [ Axia ]( https://github.com/Nelsar/Axia ) — свободной (Apache 2.0) веб-консоли и REST API для управления LDAP-каталогами. Через браузер можно управлять пользователями, группами, OU и учётными записями компьютеров. Поддерживаются OpenLDAP, Samba AD и Active Directory, а также любой сервер со стандартным LDAP (RFC 4511) поверх LDAPS или StartTLS.
Задача проекта — отдать рутину (заведение учёток, сброс паролей, группы) техподдержке и кадровикам, не раздавая им доступ к каталогу. Консоль работает от имени одной служебной учётной записи с делегированными правами. Права операторов назначаются через группы каталога и могут только сужать полномочия служебной учётки. Изменять учётные записи с бо́льшими правами, чем у самого оператора, нельзя. Все действия, включая отклонённые попытки, пишутся в журнал аудита.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18407340#cut ) )
• Исходники: [ https://github.com/Nelsar/Axia ]( https://github.com/Nelsar/Axia )
• Документация: [ https://nelsar.github.io/Axia/ ]( https://nelsar.github.io/Axia/ )
[>]
Критическая уязвимость в декодировщике Brotli, затрагивающая Node.JS, Bun, браузеры, HTTP-клиенты и другие проекты
lor.opennet
robot(spnet, 1) — All
2026-10-24 20:44:02
В библиотеке с эталонной реализацией декодировщика формата сжатия данных Brotli выявлена уязвимость (CVE-2026-111497, кодовые имена Broccoli2Shell и HTTP2Shell), приводящая к переполнению буфера при обработке специально оформленных сжатых данных. По данным Google уязвимость может использоваться для удалённого выполнения кода при атаке на проекты, использующие официальную реализацию декодировщика Brotli. Среди затрагиваемых уязвимостью проектов: Node.js, Bun, Envoy, Istio, web-браузеры, прокси-серверы, HTTP-клиенты, HTTP-серверы, архиваторы, прокси-серверы, UEFI-прошивки, просмотрщики JPEG XL, декодирующие контент библиотеки для Python, Ruby, Java, PHP и .NET и связанные с ними зависимости.
https://www.opennet.ru/opennews/art.shtml?num=66537
[>]
В systemd добавлена возможность разработки компонентов на языке Rust
lor.opennet
robot(spnet, 1) — All
2026-10-24 23:44:03
В кодовую базу системного менеджера systemd принято изменение, добавляющее возможность создания компонентов на языке Rust. Rust намерены использовать только для разработки новых компонентов, а существующий код на языке Си переписывать на Rust не планируют. Пакетный менеджер cargo в процессе сборки не применяется, остаётся задействована только сборочная система Meson. Rust-код используется в режиме "no_std" (без стандартной библиотеки), разрешено использовать только библиотеки core, alloc и libc.
https://www.opennet.ru/opennews/art.shtml?num=66539
[>]
Выпуск системы шифрования дисковых разделов VeraCrypt 1.26.30
lor.opennet
robot(spnet, 1) — All
2026-10-25 00:44:03
Опубликован выпуск проекта VeraCrypt 1.26.30, развивающего форк системы шифрования дисковых разделов TrueCrypt, прекратившей своё существование. VeraCrypt примечателен заменой используемого в TrueCrypt алгоритма RIPEMD-160 на SHA-512 и SHA-256, увеличением числа итераций хэширования, упрощением процесса сборки для Linux и macOS, устранением проблем, выявленных в процессе аудита исходных текстов TrueCrypt. Разработанный проектом VeraCrypt код распространяется под лицензией Apache 2.0, а заимствования из TrueCrypt продолжают поставляться под лицензией TrueCrypt License 3.0. Готовые сборки формируются для Linux, FreeBSD, Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66541