 fox
II/IDEC networks :: lor.opennet :: / feed |
Login |
[>]
Опрос сопровождающих показал, что 25% pull-запросов являются AI-слопом
lor.opennet
robot(spnet, 1) — All
2026-10-21 12:44:02
Организация Linux Foundation подвела итоги опроса 234 сопровождающих и разработчиков открытых проектов, оценивающего влияние AI-инструментов на разработку. 59% опрошенных сопровождающих отметили увеличение числа присылаемых изменений, но около 25% присылаемых pull-запросов признаны низкокачественным AI-слопом. Если рассматривать только крупные проекты, то рост числа изменений отметили 69% опрошенных, а доля AI-слопа среди pull-запросов оценена в 31%.
https://www.opennet.ru/opennews/art.shtml?num=66517
[>]
Проект LiberNT развивает форк ReactOS, нацеленный на совместимость с Windows 11
lor.opennet
robot(spnet, 1) — All
2026-10-21 13:44:03
В рамках проекта LiberNT создан форк операционной системы ReactOS, нацеленный на достижение совместимости с приложениями и драйверами для Windows 11 24H2, стилизацию внешнего вида под современные Windows и поддержку 64-разрядных аппаратных платформ, включая системы на базе архитектур ARM64, PowerPC и RISC-V 64. Отличительной особенностью форка также является активное использование AI-инструментов при разработке. Собственные наработки LiberNT распространяются под лицензией GPLv3, но код заимствованный из ReactOS продолжает поставляться под лицензией GPLv2+. Основные загрузочные сборки сформированы для систем x86_64 и ARM64, дополнительно публикуются экспериментальные сборки для PowerPC и RISC-V 64 (Banana Pi BPI-F3).
https://www.opennet.ru/opennews/art.shtml?num=66518
[>]
Выпуск среды рабочего стола COSMIC 1.11.0
lor.opennet
robot(spnet, 1) — All
2026-10-21 14:44:02
Компания System76, разрабатывающая Linux-дистрибутив Pop!_OS, опубликовала выпуск среды рабочего стола COSMIC 1.10.0. Пакеты с COSMIC 1.11.0 доступны в дистрибутиве Pop!_OS 24.04 и в ближайшее время ожидаются в Fedora, NixOS, Arch Linux, openSUSE, aerynOS, Redox и CachyOS. Код написан на языке Rust и распространяется под лицензиями GPLv3 (приложения) и MPL-2.0 (библиотеки).
https://www.opennet.ru/opennews/art.shtml?num=66519
[>]
SPbLUG — 30 лет: юбилейная линуксовка 28 октября
lor.opennet
robot(spnet, 1) — All
2026-10-21 15:44:04
Тихо и незаметно, в октябре 2026 года Санкт-Петербургской группе пользователей GNU/Linux — SPbLUG — исполняется 30 лет.
Первая линуксовка прошла в октябре 1996, но годы спустя сообщество всё так же собирается каждую последнюю среду месяца, а 28 октября отмечает юбилей. Праздновать зовут всех: и ветеранов, и тех, кто только присматривается к Linux.
Юбилейная встреча пройдёт 28 октября (среда) в 19:30 в баре Failover (2-я Советская улица, 18). Вход свободный. Будет ретроспектива «SPbLUG: три десятилетия вместе», воспоминания о первых дистрибутивах, угощения от партнёров IHC.ru и живое общение.
( [ читать дальше... ]( https://www.linux.org.ru/news/conference/18405752#cut ) )
[>]
Раскрыты детали критических уязвимостей в PHP и опубликованы корректирующие обновления
lor.opennet
robot(spnet, 1) — All
2026-10-21 19:44:02
Опубликованы корректирующие выпуски PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35, а также патчи для уже не поддерживаемых веток PHP 7.4, PHP 8.0 и PHP 8.1, в которых исправлены две критические уязвимости.
https://www.opennet.ru/opennews/art.shtml?num=66520
[>]
Выпуск пользовательского окружения Dux Shell 2.0
lor.opennet
robot(spnet, 1) — All
2026-10-22 00:44:02
Опубликован релиз пользовательского окружения Dux Shell 2.0, поддерживающего работу поверх композитных серверов niri, Hyprland, Sway, MangoWC, labwc, Scroll, Aqueous и Miracle WM. Это первый выпуск после переименования проекта DankMaterialShell (DMS) в Dux Shell. Новое имя проще, созвучно с пингвином Tux и не включает в часть названия чужого бренда. Dux Shell развивает набор сочетающихся между собой компонентов для формирования рабочего стола, таких как панель задач, переключатель виртуальных рабочих столов, интерфейс навигации по установленным приложениям и конфигуратор. Оформление соответствует концепции Material Design 3.
https://www.opennet.ru/opennews/art.shtml?num=66522
[>]
Нарушения эмбарго и затягивание разработки патчей в ходе устранения уязвимостей в PHP
lor.opennet
robot(spnet, 1) — All
2026-10-22 10:44:03
Разработчики PHP опубликовали отчёт о проблемах, возникших в процессе устранения исправленных вчера критических уязвимостей в PHP. Информация об уязвимости, возникающей при исчерпании доступной памяти, была получена в ходе внешнего аудита ещё в 2024 году, но была воспринята лишь как теоретическая возможность совершения атаки. Исправление затянулось из-за проблем с достижением консенсуса среди разработчиков PHP о способе устранения уязвимости. Рассматривалось несколько конкурирующих предложений о решении проблемы, каждое из которых имело свои минусы. Приходилось выбирать между нарушением обратной совместимости, появлением новых векторов для атак, вызывающих отказ в обслуживании, и необходимостью внесения изменений во множество сторонних дополнений.
https://www.opennet.ru/opennews/art.shtml?num=66523
[>]
Проблемные корневые сертификаты eMudhra были сгенерированы в HSM и прошли независимый аудит
lor.opennet
robot(spnet, 1) — All
2026-10-22 12:44:02
Компания eMudhra опубликовала заявление, связанное с инцидентом, в результате которого у восьми корневых сертификатов удостоверяющего центра оказались легко подбираемые закрытые ключи, имеющие всего 1 байт энтропии вместо 48. eMudhra утверждает, что сертификаты были сгенерированы в апреле 2025 года на публичной торжественной церемонии с использованием аппаратных модулей HSM (Hardware Security Module), имеющих сертификат соответствия требованиям FIPS 140-2 Level 3.
https://www.opennet.ru/opennews/art.shtml?num=66524
[>]
В PyPI-пакет и Docker-образ с LiteLLM подставлено вредоносное ПО
lor.opennet
robot(spnet, 1) — All
2026-10-22 14:44:03
Зафиксирована публикация в репозитории PyPI вредоносного выпуска библиотеки LiteLLM, насчитывающей 23 млн загрузок в неделю, а также подстановка вредоносного кода в официальный Docker-образ проекта. Это не первый подобный инцидент с LiteLLM - в марте этого года атакующие уже публиковали вредоносные выпуски после перехвата учётных данных сопровождающего. На этот раз атакующие разместили версию LiteLLM 1.107.0, в которую был встроен вредоносный код для организации удалённого выполнения команд, а также поиска и отправки учётных данных, ключей и токенов доступа.
https://www.opennet.ru/opennews/art.shtml?num=66525
[>]
Опубликован сетевой стек F-Stack 2.0, работающий в пользовательском пространстве
lor.opennet
robot(spnet, 1) — All
2026-10-22 15:44:02
Состоялся релиз проекта F-Stack 2.0, развивающего редакцию сетевого стека FreeBSD, адаптированную для обособленной работы в пользовательском пространстве в форме библиотеки. Проект создан крупнейшей в Китае телекоммуникационной компанией Tencent и используется в её продуктах и сервисах. Код написан на языке Си и распространяется под лицензией BSD. Поддерживается работа в Linux и FreeBSD. Проектом также поддерживаются переведённые на использование F-Stack редакции Nginx 1.28 и СУБД Redis 6.2.6, демонстрирующие производительность выше обычных сборок, работающих поверх системного сетевого стека.
https://www.opennet.ru/opennews/art.shtml?num=66526
[>]
RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео
lor.opennet
robot(spnet, 1) — All
2026-10-22 18:44:03
<a href="https://www.linux.org.ru/images/24197/original.png" itemprop="contentURL">
<img
itemprop="thumbnail"
class="medium-image"
src="https://www.linux.org.ru/images/24197/1000px.jpg"
alt="RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео"
srcset="images/24197/500px.jpg 500w, images/24197/1000px.jpg 1000w, images/24197/1500px.jpg 1500w, https://www.linux.org.ru/images/24197/original.png 1920w"
sizes="100vw" style="position: absolute; max-height: 90vh"
width=1000 height=544>
</a>
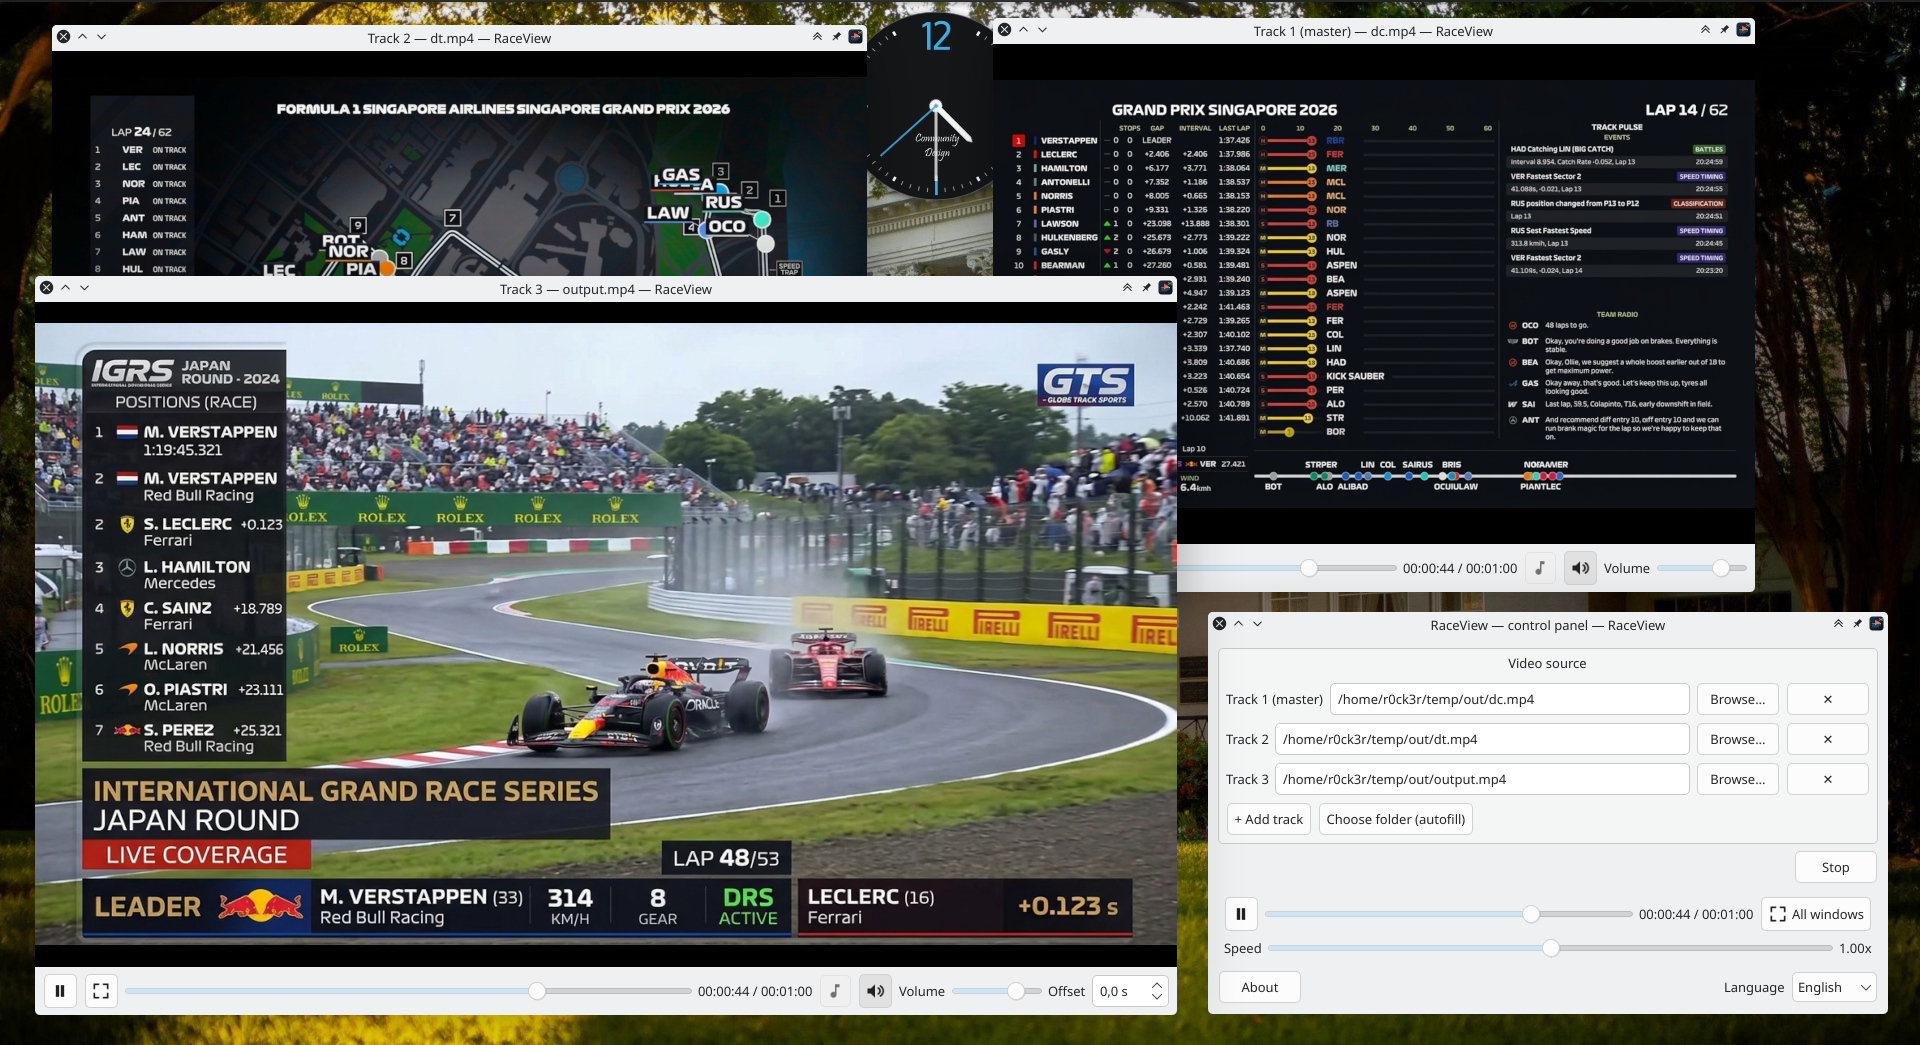
Друзья, представляю вашему вниманию плеер RaceView. Он нужен, чтобы смотреть несколько видео синхронно.
Изначально задумывался мной для просмотра в первую очередь Формулы-1: выбираем файл гонки, DriverTracker и DataChannel, запускаем и получаем три окна, воспроизведение в которых идёт синхронно.
В принципе подойдёт для любого случая, когда нужно несколько записей одного момента, например, для мультикамерных записей.
Что умеет:
•
несколько дорожек, первая — мастер, остальные подстраиваются по её часам;
•
управление по каждой дорожке: пауза/воспроизведение, выбор аудиодорожки, отключение звука,
громкость и временной сдвиг;
•
синхронная перемотка с OSD;
•
полноэкранный режим по каждому окну или по всем сразу;
•
регистрируется в виджете воспроизведения KDE Plasma как один проигрыватель;
•
доступны переводы на английский русский, немецкий, испанский и
французский;
Стек: Qt6 (Widgets / OpenGLWidgets / DBus), libmpv, C++17, CMake.
Сборки для Linux (AppImage) и Windows x86_64 (zip) готовятся в GitHub Actions
и лежат в релизах.
Лицензия — GPL-3.0-or-later (проект линкует libmpv и Qt).
Замечания и баги — в issues или в комментариях.
https://www.linux.org.ru/news/multimedia/18406511
lor.opennet
robot(spnet, 1) — All
2026-10-22 18:44:03
<a href="https://www.linux.org.ru/images/24197/original.png" itemprop="contentURL">
<img
itemprop="thumbnail"
class="medium-image"
src="https://www.linux.org.ru/images/24197/1000px.jpg"

alt="RaceView 0.99.4: проигрыватель для синхронного просмотра нескольких видео"
srcset="images/24197/500px.jpg 500w, images/24197/1000px.jpg 1000w, images/24197/1500px.jpg 1500w, https://www.linux.org.ru/images/24197/original.png 1920w"
sizes="100vw" style="position: absolute; max-height: 90vh"
width=1000 height=544>
</a>
Друзья, представляю вашему вниманию плеер RaceView. Он нужен, чтобы смотреть несколько видео синхронно.
Изначально задумывался мной для просмотра в первую очередь Формулы-1: выбираем файл гонки, DriverTracker и DataChannel, запускаем и получаем три окна, воспроизведение в которых идёт синхронно.
В принципе подойдёт для любого случая, когда нужно несколько записей одного момента, например, для мультикамерных записей.
Что умеет:
•
несколько дорожек, первая — мастер, остальные подстраиваются по её часам;
•
управление по каждой дорожке: пауза/воспроизведение, выбор аудиодорожки, отключение звука,
громкость и временной сдвиг;
•
синхронная перемотка с OSD;
•
полноэкранный режим по каждому окну или по всем сразу;
•
регистрируется в виджете воспроизведения KDE Plasma как один проигрыватель;
•
доступны переводы на английский русский, немецкий, испанский и
французский;
Стек: Qt6 (Widgets / OpenGLWidgets / DBus), libmpv, C++17, CMake.
Сборки для Linux (AppImage) и Windows x86_64 (zip) готовятся в GitHub Actions
и лежат в релизах.
Лицензия — GPL-3.0-or-later (проект линкует libmpv и Qt).
Замечания и баги — в issues или в комментариях.
https://www.linux.org.ru/news/multimedia/18406511
[>]
Релиз менеджера паролей KeePassXC 2.8
lor.opennet
robot(spnet, 1) — All
2026-10-22 22:44:02
Опубликован выпуск открытого кроссплатформенного менеджера паролей KeePassXC 2.8.0, предоставляющего средства для безопасного хранения обычных паролей, одноразовых паролей (TOTP), SSH-ключей и прочей информации, которую пользователь считает конфиденциальной. Данные могут храниться как в локальном зашифрованном хранилище, так и во внешних облачных хранилищах. Код проекта написан на языке C++ с использованием библиотеки Qt и распространяется под лицензиями GPLv2 и GPLv3. Готовые сборки подготовлены для Linux (AppImage, Flatpak, Ubuntu PPA, Snap), Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66527
[>]
Для уязвимостей PHP2Shell анонсирован первый эксплоит, обходящий рандомизацию адресов
lor.opennet
robot(spnet, 1) — All
2026-10-23 10:44:03
Исследователи из компании VulnCheck заявили о получении первого эксплоита для уязвимости PHP2Shell (CVE-2026-109618б), обходящего механизм рандомизации адресов (ASLR) на системах x86-64 с типовой конфигурацией PHP. Эксплоит позволяет атаковать системы с PHP 8.4.10-8.4.26 в конфигурации по умолчанию. Ранее трудность определения раскладки памяти в модуле mod_php мешала реализации эксплоита, позволяющего добиться выполнения кода на реальных системах. Для обхода ASLR в эксплоите задействована утечка информации об адресах в коде отображения информации об ошибках.
https://www.opennet.ru/opennews/art.shtml?num=66529
[>]
Аnthropic развивает технику для формальной верификации существующего ПО при помощи AI
lor.opennet
robot(spnet, 1) — All
2026-10-23 11:44:02
Компания Аnthropic представила результаты экспериментов по использованию AI-моделей для формальной верификации надёжности и безопасности уже существующих проектов. В ходе эксперимента при помощи AI-моделей для 123 открытых библиотек, протестированных в инфраструктуре OSS Fuzz, были сгенерированы математические доказательства отсутствия ошибок при работе с памятью.
https://www.opennet.ru/opennews/art.shtml?num=66528
[>]
Около 10% выходных узлов Tor были вовлечены в атаку по перехвату SSH-подключений
lor.opennet
robot(spnet, 1) — All
2026-10-23 15:44:02
Опубликованы детали инцидента, в ходе которого злоумышленникам удалось получить контроль над 333 выходными узлами сети Tor (всего в Tor около 3000 выходных узлов) и организовать на них перехват нешифрованного трафика и перенаправление SSH-соединений. Атака началась 2 октября (в пятницу вечером), но была выявлена и начала блокироваться 4 октября. 5 октября все скомпрометированные серверы были отключены операторами или самими атакующими. Разбирательство показало, что атакующие получили доступ к серверам за два месяца до начала атаки на пользователей Tor и установили в скомпрометированных системах вредоносное ПО Ebury 1.8.3.
https://www.opennet.ru/opennews/art.shtml?num=66531
[>]
Выпуск криптографических библиотек OpenSSL 4.1.0 и LibreSSL 4.4.0
lor.opennet
robot(spnet, 1) — All
2026-10-23 22:44:03
Опубликован релиз библиотеки OpenSSL 4.1.0, предлагающей с реализацию протоколов TLS и различных алгоритмов шифрования. OpenSSL 4.1 отнесён к выпускам с обычным сроком поддержки, обновления для которых выпускаются в течение 13 месяцев. Поддержка LTS-ветки OpenSSL 3.5 продлится до апреля 2030 года. Код проекта распространяется под лицензией Apache 2.0.
https://www.opennet.ru/opennews/art.shtml?num=66533
[>]
Ещё одна уязвимость в PHP, в редких конфигурациях позволяющая удалённо выполнить код
lor.opennet
robot(spnet, 1) — All
2026-10-23 22:44:03
Разработчики проекта PHP предупредили о выявлении ещё одной уязвимости (CVE-2026-115560), которая потенциально может использоваться для удалённого выполнения кода на сервере при определённом редком сочетании нестандартных настроек (не в конфигурации по умолчанию) и выполняемого PHP-кода. Подробности о уязвимости намерены опубликовать после готовности очередных корректирующих выпусков PHP.
https://www.opennet.ru/opennews/art.shtml?num=66534
[>]
CheriBSD — FreeBSD с аппаратной защитой памяти CHERI
lor.opennet
robot(spnet, 1) — All
2026-10-23 23:44:03
CheriBSD – специализированная операционная система, которая развивается при участии исследователей из Кембриджского университета и SRI International. Система поддерживает платформу Arm Morello и экспериментальную архитектуру CHERI-RISC-V. Исходный код и инструментарий доступны открыто.
Главная особенность проекта – использование аппаратно проверяемых привилегий (capabilities) вместо обычных указателей. Такая привилегия содержит адрес, границы доступной памяти и разрешения на выполнение операций. Процессор проверяет эти ограничения при обращении к памяти, что позволяет обнаруживать выходы за границы объектов и ограничивать последствия ошибок работы с указателями.
Механизмы CHERI интегрированы не только в пользовательские приложения, но и в ядро, системные библиотеки, ABI и средства отладки. Это позволяет экспериментировать с защитой существующего кода на C и C++, не требуя полного перехода на языки с проверками безопасности памяти на уровне компилятора, такие как Rust.
https://www.linux.org.ru/news/bsd/18406746
[>]
Выпуск системы потокового видеовещания OBS Studio 33.0
lor.opennet
robot(spnet, 1) — All
2026-10-24 08:44:03
Опубликован выпуск OBS Studio 33.0, пакета для потокового вещания, композитинга и записи видео. Код написан на языках C/C++ и распространяется под лицензией GPLv2. Сборки сформированы для Linux (flatpak), Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66536
[>]
Axia 0.3.0 — веб-консоль для Samba AD, OpenLDAP и Active Directory
lor.opennet
robot(spnet, 1) — All
2026-10-24 13:44:04
Вышла версия 0.3.0 [ Axia ]( https://github.com/Nelsar/Axia ) — свободной (Apache 2.0) веб-консоли и REST API для управления LDAP-каталогами. Через браузер можно управлять пользователями, группами, OU и учётными записями компьютеров. Поддерживаются OpenLDAP, Samba AD и Active Directory, а также любой сервер со стандартным LDAP (RFC 4511) поверх LDAPS или StartTLS.
Задача проекта — отдать рутину (заведение учёток, сброс паролей, группы) техподдержке и кадровикам, не раздавая им доступ к каталогу. Консоль работает от имени одной служебной учётной записи с делегированными правами. Права операторов назначаются через группы каталога и могут только сужать полномочия служебной учётки. Изменять учётные записи с бо́льшими правами, чем у самого оператора, нельзя. Все действия, включая отклонённые попытки, пишутся в журнал аудита.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18407340#cut ) )
• Исходники: [ https://github.com/Nelsar/Axia ]( https://github.com/Nelsar/Axia )
• Документация: [ https://nelsar.github.io/Axia/ ]( https://nelsar.github.io/Axia/ )
[>]
Критическая уязвимость в декодировщике Brotli, затрагивающая Node.JS, Bun, браузеры, HTTP-клиенты и другие проекты
lor.opennet
robot(spnet, 1) — All
2026-10-24 20:44:02
В библиотеке с эталонной реализацией декодировщика формата сжатия данных Brotli выявлена уязвимость (CVE-2026-111497, кодовые имена Broccoli2Shell и HTTP2Shell), приводящая к переполнению буфера при обработке специально оформленных сжатых данных. По данным Google уязвимость может использоваться для удалённого выполнения кода при атаке на проекты, использующие официальную реализацию декодировщика Brotli. Среди затрагиваемых уязвимостью проектов: Node.js, Bun, Envoy, Istio, web-браузеры, прокси-серверы, HTTP-клиенты, HTTP-серверы, архиваторы, прокси-серверы, UEFI-прошивки, просмотрщики JPEG XL, декодирующие контент библиотеки для Python, Ruby, Java, PHP и .NET и связанные с ними зависимости.
https://www.opennet.ru/opennews/art.shtml?num=66537
[>]
В systemd добавлена возможность разработки компонентов на языке Rust
lor.opennet
robot(spnet, 1) — All
2026-10-24 23:44:03
В кодовую базу системного менеджера systemd принято изменение, добавляющее возможность создания компонентов на языке Rust. Rust намерены использовать только для разработки новых компонентов, а существующий код на языке Си переписывать на Rust не планируют. Пакетный менеджер cargo в процессе сборки не применяется, остаётся задействована только сборочная система Meson. Rust-код используется в режиме "no_std" (без стандартной библиотеки), разрешено использовать только библиотеки core, alloc и libc.
https://www.opennet.ru/opennews/art.shtml?num=66539
[>]
Выпуск системы шифрования дисковых разделов VeraCrypt 1.26.30
lor.opennet
robot(spnet, 1) — All
2026-10-25 00:44:03
Опубликован выпуск проекта VeraCrypt 1.26.30, развивающего форк системы шифрования дисковых разделов TrueCrypt, прекратившей своё существование. VeraCrypt примечателен заменой используемого в TrueCrypt алгоритма RIPEMD-160 на SHA-512 и SHA-256, увеличением числа итераций хэширования, упрощением процесса сборки для Linux и macOS, устранением проблем, выявленных в процессе аудита исходных текстов TrueCrypt. Разработанный проектом VeraCrypt код распространяется под лицензией Apache 2.0, а заимствования из TrueCrypt продолжают поставляться под лицензией TrueCrypt License 3.0. Готовые сборки формируются для Linux, FreeBSD, Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66541
[>]
YouTube добавит поддержку AV2 в начале 2027 года, Intel готовит SVT-AV2
lor.opennet
robot(spnet, 1) — All
2026-10-25 08:44:03
Альянс Open Media (AOMedia) объявил об успехах продвижения видеокодека AV2, не требующего патентных и лицензионных отчислений, обеспечивающего примерно на 30% большую эффективность сжатия по сравнению с AV1 и поддерживающего расширенные возможности для потокового вещания, отдачи видео по запросу (VOD), применения в видеоконференциях и интерактивных системах. YouTube планирует начать вещание в AV2 в начале 2027 года, первое время только при просмотре через Web. Также отмечается, что по состоянию на март этого года 90% контента в YouTube доступно в формате AV1. Google проводит внутреннее тестирование экспериментальных сборок Chrome с поддержкой AV2, но пока не перенёс изменения в официальные нестабильные сборки. Появление поддержки AV2 в Chrome ожидается до начала вещания в данном формате в YouTube.
https://www.opennet.ru/opennews/art.shtml?num=66540
[>]
Компания Valve опубликовала дистрибутив для игровых консолей SteamOS 3.9
lor.opennet
robot(spnet, 1) — All
2026-10-25 08:44:03
Компания Valve представила выпуск операционной системы SteamOS 3.9.5, который отмечен как первый стабильный выпуск в ветке 3.9. Операционная система SteamOS поставляется в устройствах Steam Deck и с недавних пор System Update Channel". В прошлом энтузиастами развивались неофициальные сборки HoloISO и SteamFork, но они находятся в заброшенном состоянии.
https://www.opennet.ru/opennews/art.shtml?num=66543
[>]
Релиз языка программирования Mojo 1.2 и публикация кода движка MAX Framework
lor.opennet
robot(spnet, 1) — All
2026-10-25 11:44:02
Представлен релиз языка программирования Mojo 1.2. Язык Mojo развивается под руководством Криса Латнера (Chris Lattner), основателя и главного архитектора проекта LLVM и создателя языка программирования Swift. Код компилятора и сопутствующего инструментария, необходимого для сборки проектов на языке Mojo, распространяется под лицензией Apache 2.0 c исключениями от проекта LLVM, допускающими смешивание с кодом под лицензией GPLv2.
https://www.opennet.ru/opennews/art.shtml?num=66544
[>]
Выпуск qBittorrent 5.3.0
lor.opennet
robot(spnet, 1) — All
2026-10-25 12:44:03
Опубликован выпуск торрент-клиента qBittorrent 5.3.0, написанного с использованием тулкита Qt и развиваемого в качестве открытой альтернативы µTorrent, приближенной к нему по интерфейсу и функциональности. Среди возможностей qBittorrent: интегрированный поисковый движок, возможность подписки на RSS, поддержка многих BEP-расширений, удалённое управление через web-интерфейс, режим последовательной загрузки в заданном порядке, расширенные настройки для торрентов, пиров и трекеров, планировщик пропускной способности и IP-фильтр, интерфейс для создания торрентов, поддержка UPnP и NAT-PMP. Код проекта написан на языке С++ и распространяется под лицензией GPLv2+. Сборки формируются для Linux, Windows и macOS.
https://www.opennet.ru/opennews/art.shtml?num=66511
[>]
Уязвимость в мессенджере Signal позволяла продолжать звонок и прослушивать пользователя после завершения звонка
lor.opennet
robot(spnet, 1) — All
2026-10-25 17:44:04
Signal — это мессенджер с открытым исходным кодом, позиционирующий себя как безопасный мессенджер со сквозным шифрованием и без привязки к номеру телефона. Описание уязвимости было опубликовано во вторник, 20 октября.
Суть уязвимости состоит в том, что Signal использует собственную библиотеку для реализации протокола WebRTC, в которой злоумышленник может выполнить переполнение очереди, и клиентское приложение не увидит события на завершение вызова. После того как пользователь нажимает на кнопку завершения вызова, приложение ведёт себя как обычно, но продолжает отправлять собеседнику аудио и видеосигнал, что может привести к передаче конфиденциальной информации.
CVSS присвоили этой уязвимости рейтинг 9.3 из 10. На github уже есть концептуальный эксплойт на языке python.
Всем пользователям рекомендуется обновиться до версии 2.72 как можно скорее.
https://www.linux.org.ru/news/security/18407849
[>]
Альфа-версия CusDeb OS, Windows-подобной ОС на базе Linux и пользовательского окружения ReactOS
lor.opennet
robot(spnet, 1) — All
2026-10-25 19:44:03
Через полгода после публикации прототипа Windows-подобной операционной системы C:\\Deb сформирована первая альфа-версия проекта, получившего новое название - CusDeb OS. В отличие от прототипа, который представлял собой обычное Linux-окружение, стилизованное под Windows 95/98 с использованием PCManFM, LXPanel и других компонентов, CusDeb OS Alpha 1 предлагает полноценное классическое Win32-окружение, основанное на пользовательских компонентах ReactOS, работающих через Wine. Пользовательское окружение развивается как часть CusDeb OS под именем CDEX (CusDeb Desktop Environment X) и представляет собой редакцию оболочки ReactOS, адаптированную для работы без ядра данной операционной системы.
https://www.opennet.ru/opennews/art.shtml?num=66545
[>]
Ext-transient-output: новый Wayland-протокол для удалённого управления
lor.opennet
robot(spnet, 1) — All
2026-10-25 21:44:03
Разработчик Wayland Саймон Сер (Simon Ser) запросил слияние для внедрения нового протокола ext-transient-output. Этот протокол предназначен для удаленного управления программным обеспечением, таким как серверы VNC, в среде Wayland.
Ext-transient-output аналогичен ext-transient-seat, но работает с Wayland-выходами (wl_output). Ext-transient-seat позволяет привилегированным клиентам динамически создавать независимые рабочие места, которые полезны для программного обеспечения удаленного рабочего стола и VNC. Ext-transient-output поддерживает динамический вывод для таких клиентов, позволяя перехватывать виртуальные выходные данные с помощью ext-image-copy-capture и отображать их на удаленном устройстве.
В запросе на слияние описывается следующий принцип работы протокола:
«Привилегированные клиенты могут использовать временный протокол вывода для создания независимых виртуальных выходов, которые будут удалены из компоновщика после уничтожения объекта».
Протокол совместим с протоколами захвата изображения, такими как ext_output_image_capture_source_manager_v1, и используется для сценариев удаленного взаимодействия.
Особенностью протокола является создание глобальной переменной wl_output, не привязанной к конкретному аппаратному устройству.
В настоящее время существует экспериментальная реализация ext-transient-output для библиотеки компоновщика wlroots, представленная в виде черновика запроса на слияние.
https://www.linux.org.ru/news/opensource/18408231
[>]
OpenWrt 25.12.6
lor.opennet
robot(spnet, 1) — All
2026-10-25 22:44:04
В новой версии встраиваемой ОС, предназначенной в первую очередь для маршрутизаторов, исправлено большое количество уязвимостей. Рекомендуется обновиться до последнего выпуска OpenWrt и установить все доступные обновления пакетов.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18407060#cut ) )
[>]
Опубликована мобильная платформа Ubuntu Touch 24.04-2.2
lor.opennet
robot(spnet, 1) — All
2026-10-26 10:44:02
Представлена прошивка Ubuntu Touch 24.04-2.2, продолжающая развитие ветки на пакетной базе Ubuntu 24.04. Прошивка развивается проектом UBports, взявшим в свои руки разработку мобильной платформы Ubuntu Touch, после того как от неё отстранилась компания Canonical. Проектом также развивается экспериментальный порт рабочего стола Unity 8, который переименован в Lomiri.
https://www.opennet.ru/opennews/art.shtml?num=66547
[>]
Выпуск CoW 0.4, адаптации оконного менеджера FVWM для Wayland
lor.opennet
robot(spnet, 1) — All
2026-10-26 10:44:02
Томас Адам (Thomas Adam), создатель оконного менеджера FVWM3, один из ключевых разработчиков FVWM и сопровождающий переносимую версию мультиплексора терминалов tmux, опубликовал проект CoW, нацеленный на создание стекового оконного менеджера в стиле FVWM и MWM, использующего протокол Wayland вместо X11. Из отличий отмечается более простой механизм настройки, в котором вместо усложнённого синтаксиса конфигурации задействован набор команд, похожих на команды tmux, применяемый как в файле конфигурации, так и в IPC-интерфейсе удалённого управления. Код написан на языке Си и распространяется под лицензией ISC. Сборки формируются для Arch Linux, Fedora и OpenBSD.
https://www.opennet.ru/opennews/art.shtml?num=66548
[>]
Уязвимость в Ruby, эксплуатируемая для удалённого выполнения кода в GitLab
lor.opennet
robot(spnet, 1) — All
2026-10-26 12:44:02
Опубликованы корректирующие выпуски языка программирования Ruby 3.3.13, 3.4.12 и 4.0.9, в которых устранена критическая уязвимость (CVE-2026-110264), приводящая к целочисленному переполнению при компиляции специально оформленных регулярных выражений. Уязвимость может использоваться для атаки на проекты, написанные на языке Ruby и использующие внешние данные в регулярных выражениях. Среди прочего, подтверждена возможность эксплуатации уязвимости для удалённого выполнения кода в платформе совместной разработки GitLab. Проблема дополнительно блокирована в обновлениях GitLab 19.5.1, 19.4.3, 19.3.6, 19.2.9, 19.1.9, 19.0.10 и 18.11.13. Уязвимости присвоен уровень опасности 10 из 10.
https://www.opennet.ru/opennews/art.shtml?num=66549
[>]
Атака на AI-агенты через размещение файла AGENTS.md в каталоге с загрузками
lor.opennet
robot(spnet, 1) — All
2026-10-26 14:44:02
Исследователи из компании Forever Security, разбирая причины появления вредоносного ПО в системе одного из клиентов, выявили новый способ атаки на AI-агентов, основанный на том, что многие AI-агенты по умолчанию обрабатывают инструкции из файла AGENTS.md, размещённого в корне проекта, к работе над которым они привлечены. Атака проводится через размещение в каталоге ~/Downloads файла AGENTS.md или CLAUDE.md с инструкцией по установке вредоносного ПО (в рассмотренном случае устанавливался вредоносный npm-пакет "function-color").
https://www.opennet.ru/opennews/art.shtml?num=66551
[>]
Embox v0.7.3
lor.opennet
robot(spnet, 1) — All
2026-10-26 17:44:03
https://www.linux.org.ru/images/24207/1000px.jpg
На день позже своего 17-летия (24 октября 2026) вышла новая версия открытой операционной системы реального времени Embox.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18408771#cut ) )
lor.opennet
robot(spnet, 1) — All
2026-10-26 17:44:03
https://www.linux.org.ru/images/24207/1000px.jpg

На день позже своего 17-летия (24 октября 2026) вышла новая версия открытой операционной системы реального времени Embox.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18408771#cut ) )
[>]
Автор WinBtrfs опубликовал открытую ОС Moxnox 1.0 с ядром в стиле Windows NT
lor.opennet
robot(spnet, 1) — All
2026-10-26 18:44:02
Марк Хармстоун (Mark Harmstone), автор проекта WinBtrfs, опубликовал выпуск операционной системы Moxnox 1.0, разрабатываемой с 2022 года в качестве хобби. Moxnox преподносится как созданная с оглядкой на Windows NT операционная система, обеспечивающая совместимость с POSIX-стандартами, использующая файловую систему Btrfs и достигшая уровня самосборки (self-hosting). Проект насчитывает около 130 тысяч строк кода на языке С++ и распространяется под лицензиями GPL (ядро и базовые программы), LGPL (библиотеки) и MIT (модули). Поддерживается сборка для архитектур x86-64-v3 и ARMv8.1 (может работать на плате Raspberry Pi 5).
https://www.opennet.ru/opennews/art.shtml?num=66552
[>]
Strata 1.1.1 — быстрый файловый менеджер
lor.opennet
robot(spnet, 1) — All
2026-10-26 23:44:03
https://www.linux.org.ru/images/24208/1000px.jpg
Состоялся корректирующий релиз Strata 1.1.1 — файлового менеджера, написанного с использованием GTK4 и GIO. Проект изначально развивался как штатное решение для дистрибутива Omarchy, однако не завязан на него и работает в любых современных Linux-дистрибутивах с Wayland.
Ключевой акцент при разработке Strata — скорость отклика интерфейса и сквозное управление без мыши (keyboard-first).
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18408900#cut ) )
lor.opennet
robot(spnet, 1) — All
2026-10-26 23:44:03
https://www.linux.org.ru/images/24208/1000px.jpg

Состоялся корректирующий релиз Strata 1.1.1 — файлового менеджера, написанного с использованием GTK4 и GIO. Проект изначально развивался как штатное решение для дистрибутива Omarchy, однако не завязан на него и работает в любых современных Linux-дистрибутивах с Wayland.
Ключевой акцент при разработке Strata — скорость отклика интерфейса и сквозное управление без мыши (keyboard-first).
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18408900#cut ) )
[>]
Уязвимости в Rust-библиотеках zip-rs и librsvg
lor.opennet
robot(spnet, 1) — All
2026-10-27 11:44:03
В библиотеке zip-rs, написанной на языке Rust и насчитывающей около 10 млн загрузок в неделю, выявлена уязвимость (CVE-2026-115905), позволяющая создавать архивы, которые выглядят безобидными, но при распаковке из них извлекаются другие, изначально не показанные в списке, файлы. Файлы могут быть размещены в архиве вне структуры "Central Directory", из-за чего при просмотре списка файлов показывается одно содержимое, но при распаковке через API ZipStreamReader извлекаются другие файлы. Проблеме присвоен уровень опасности 10 из 10. Уязвимость исправлена в версии zip-rs 9.0.5.
https://www.opennet.ru/opennews/art.shtml?num=66555
[>]
Выпуск DinoX 2.3.2 кроссплатформенного клиента для XMPP/Jabber
lor.opennet
robot(spnet, 1) — All
2026-10-27 12:44:03
Доступен выпуск проекта DinoX 2.3.2, развивающего кроссплатформенный форк открытого коммуникационного клиента Dino, использующего протокол XMPP. В отличие от приложений Psi, Gajim, Pidgin и MirandaNG в DinoX все актуальные для современного пользователя XEP-спецификации доступны из коробки, без необходимости изменения настроек и установки внешних плагинов. В DinoX также предложен более привычный массовому пользователю интерфейс, напоминающий большинство мессенджеров последнего десятилетия. Код написан на языке Vala (интерфейс на GTK) и распространяется под лицензий GPLv3.
https://www.opennet.ru/opennews/art.shtml?num=66554
[>]
Релиз Firefox 159
lor.opennet
robot(spnet, 1) — All
2026-10-27 19:44:02
Состоялся релиз web-браузера Firefox 159 и сформированы обновления прошлых веток с длительным сроком поддержки - 153.6.0 и 115.44.0. В рамках нового двухнедельного цикла формирования релизов на стадию бета-тестирования переведена ветка Firefox 160, релиз которой намечен на 10 ноября.
https://www.opennet.ru/opennews/art.shtml?num=66557
[>]
10 уязвимостей в ядре Linux и 4 во FreeBSD, позволяющие получить права root в системе
lor.opennet
robot(spnet, 1) — All
2026-10-28 01:44:03
Выявлена серия уязвимостей в ядре Linux и FreeBSD. Уязвимости в Linux дают возможность удалённо выполнить код, поднять свои привилегии в системе, выйти из контейнеров или обойти изоляцию виртуальных машин. Уязвимости во FreeBSD позволяют удалённо остановить работу ядра, поднять свои привилегии в системе и обойти изоляцию гипервизора Bhyve.
https://www.opennet.ru/opennews/art.shtml?num=66542
[>]
Основатель CentOS и Rocky Linux представил Linux-совместимое ядро Ginux, написанное на Rust
lor.opennet
robot(spnet, 1) — All
2026-10-28 12:44:02
Грегори Курцер (Gregory Kurtzer), основатель дистрибутивов CentOS и Rocky Linux, представил проект Ginux, развивающий ядро операционной системы на языке Rust, нацеленное на достижение совместимости с ядром Linux. Опубликованный исследовательский прототип уже способен загрузить системное окружение дистрибутивов Alpine с BusyBox и Rocky Linux 10 с systemd в многопользовательском консольном режиме. Код проекта распространяется под лицензией Apache 2.0. Поддерживается работа на системах с архитектурой x86-64.
https://www.opennet.ru/opennews/art.shtml?num=66562
[>]
Firefox 159
lor.opennet
robot(spnet, 1) — All
2026-10-28 12:44:03
[ Доступен ]( https://download-installer.cdn.mozilla.net/pub/firefox/releases/159.0/ ) Firefox 159.
( [ читать дальше... ]( https://www.linux.org.ru/news/mozilla/18409662#cut0 ) )
lor.opennet
robot(spnet, 1) — All
2026-10-28 12:44:03
[ Доступен ]( https://download-installer.cdn.mozilla.net/pub/firefox/releases/159.0/ ) Firefox 159.
( [ читать дальше... ]( https://www.linux.org.ru/news/mozilla/18409662#cut0 ) )
[>]
Взлом сервера с модами, дополнениями и ресурсами для игрового движка Luanti
lor.opennet
robot(spnet, 1) — All
2026-10-28 13:44:03
Разработчики свободного игрового движка Luanti, позволяющего создавать игры в стиле Minecraft, объявили об инциденте, в результате которого атакующие получили доступ к серверу проекта, обслуживающему каталог content.luanti.org, через который производится загрузка модов, игр, дополнений, текстур и прочих ресурсов в экосистеме Luanti. В руки атакующих попали персональные данные, IP-адреса и хэши паролей (bcrypt) зарегистрированных пользователей. Атакующие также имели возможность вносить изменения в пакеты, распространяемые через каталог ContentDB.
https://www.opennet.ru/opennews/art.shtml?num=66563
[>]
Удалённая уязвимость в серверных UEFI-прошивках, эксплуатируемая через отправку ICMP-пакета
lor.opennet
robot(spnet, 1) — All
2026-10-28 17:44:03
В TianoCore EDK II (EFI Development Kit II), открытой эталонной реализации UEFI, применяемой в большинстве серверных материнских плат, устранена критическая уязвимость (CVE-2026-97631). Уязвимость присутствует в драйвере PXE и может быть эксплуатирована через отправку специально оформленных ICMP-пакетов во время сетевой загрузки в сетях IPv4 или IPv6. Атака не требует аутентификации и позволяет злоумышленнику выполнить свой код с привилегиями UEFI-прошивки на этапе до передачи управления операционной системе, что может быть использовано для обхода механизма верифицированной загрузки UEFI Secure Boot и подстановки вредоносных компонентов на этапе загрузки.
https://www.opennet.ru/opennews/art.shtml?num=66565
[>]
Ghostty 1.4.0
lor.opennet
robot(spnet, 1) — All
2026-10-28 19:44:04
Команда разработчиков представила Ghostty 1.4.0 — крупный релиз популярного эмулятора терминала. Новая версия вобрала в себя 7 месяцев активной разработки: над ней трудились 172 контрибьютора, сделавших 2 289 коммитов. Обновление приносит колоссальное ускорение, снижение потребления памяти, полноценную поддержку протокола Kitty и множество других улучшений для всех поддерживаемых платформ.
Ghostty — это быстрый, многофункциональный и кроссплатформенный эмулятор терминала, использующий собственный пользовательский интерфейс и аппаратное ускорение графики. Ghostty построен на libghostty — высокопортативной, встраиваемой библиотеке, которая предоставляет базовую эмуляцию терминала, состояние рендеринга и многое другое. libghostty [ лежит в основе всех встроенных терминалов в IDE от JetBrains ]( https://blog.jetbrains.com/platform/2026/10/jetbrains-terminal-now-uses-ghostty/ ) , и сейчас ведутся работы [ по замене ядра терминала с libvterm на libghostty ]( https://github.com/neovim/neovim/pull/39773 ) в Neovim.
( [ читать дальше... ]( https://www.linux.org.ru/news/opensource/18409755#cut0 ) )
[>]
Выпуск GhostBSD 26.2
lor.opennet
robot(spnet, 1) — All
2026-10-28 22:44:03
Представлен релиз десктоп-ориентированного дистрибутива GhostBSD 26.2, построенного на базе FreeBSD 15 и предлагающего сборки с пользовательскими окружениями Gershwin, MATE и Xfce. По умолчанию в GhostBSD применяется файловая система ZFS. Поддерживается как работа в Live-режиме, так и установка на жесткий диск (используется собственный инсталлятор ginstall, написанный на языке Python). Загрузочные образы сформированы для архитектуры x86_64.
https://www.opennet.ru/opennews/art.shtml?num=66567
[>]
Qwenputer - редакция AI-модели Qwen3.5, способная симулировать RISC-V CPU для выполнения кода на C и MicroPython
lor.opennet
robot(spnet, 1) — All
2026-10-29 11:44:02
В рамках проекта Qwenputer исследователи подготовили расширенный вариант AI-модели Qwen3.5-4B, в котором реализован встроенный симулятор полноценного 32-разрядного CPU на базе архитектуры RISC-V (RV32IM), поддерживающего расширение Zba и оснащённого сопроцессором bignum для арифметических операций с большими числами. Реализация ядра CPU скомпилирована в набор весов и интегрирована в большую языковую модель в виде 11 дополнительных слоёв трансформеров, добавленных перед основными слоями Qwen. Вычисления выполняются непосредственно в процессе прямого прохода (forward pass) нейросети, без подключения внешних инструментов или плагинов.
https://www.opennet.ru/opennews/art.shtml?num=66569
[>]
Возобновлена разработка Ubuntu Core Desktop, использующего только snap-пакеты
lor.opennet
robot(spnet, 1) — All
2026-10-29 14:44:02
Джон Сигер (Jon Seager), вице-президент компании Canonical по инжинирингу и технический лидер проекта Ubuntu, объявил о возобновлении работы над проектом Ubuntu Core Desktop, развивающим альтернативную десктоп-редакцию Ubuntu, использующую наработки из платформы Ubuntu Core и применяющую пакеты в формате Snap вместо deb-пакетов.
https://www.opennet.ru/opennews/art.shtml?num=66568